В информационном пространстве Узбекистана разгорелся новый киберскандал: неизвестный хакер заявил о взломе базы данных Центра кибербезопасности страны и опубликовал сведения о примерно 100 сотрудниках.
В открытый доступ попали имена, должности, а также частично замаскированные персональные идентификационные номера (ПИНФЛ).
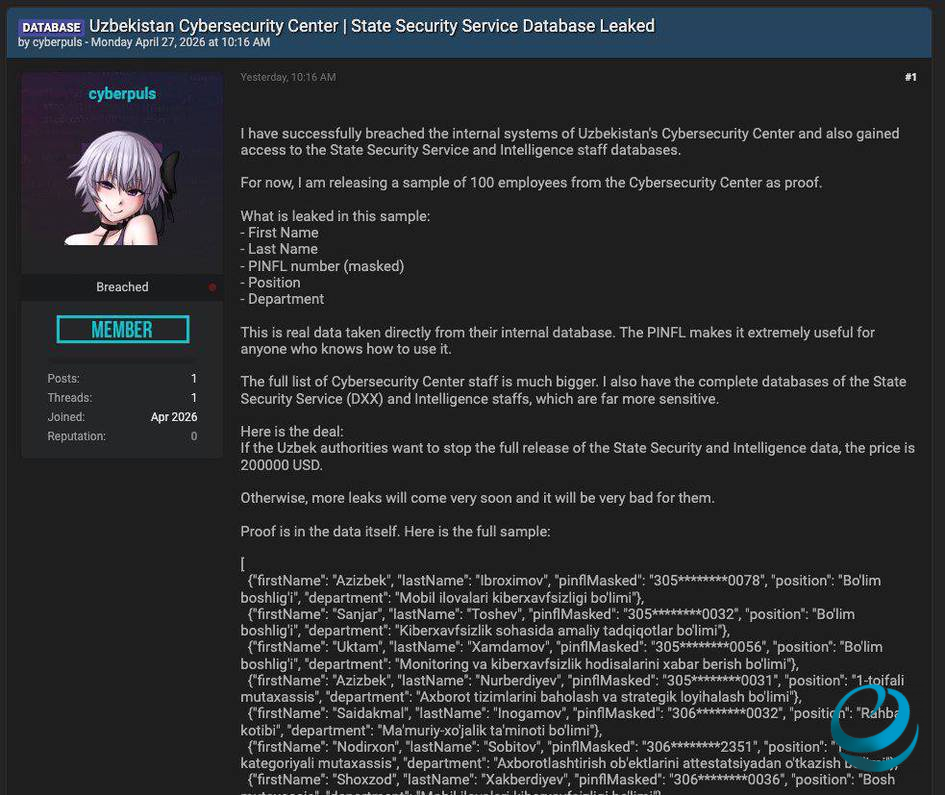
Более того, злоумышленник утверждал, что располагает доступом к более чувствительным массивам данных, включая сведения о сотрудниках силовых структур, и выдвинул ультиматум — прекратить публикации за вознаграждение в размере $200 тысяч долларов.
Однако официальные представители Центр кибербезопасности Узбекистана оперативно опровергли информацию о взломе.
В заявлении подчеркивается, что внутренние системы учреждения не подвергались компрометации, а подобные базы данных якобы не используются в их инфраструктуре.
Тем не менее ситуация оказалась не столь однозначной: пресс-секретарь центра Дилшод Тураев признал, что опубликованные имена и должности действительно соответствуют реальным данным и находятся в открытом доступе на официальных ресурсах.
При этом ключевой вопрос касается происхождения персональных идентификационных номеров. По словам Тураева, эти сведения не могли быть получены через взлом систем центра.
Рассматривается версия, что данные могли утечь через сторонние сервисы — например, бухгалтерские платформы, кадровые системы или подрядные IT-решения, где уровень защиты зачастую ниже.
Подобные инциденты не редкость: по данным международных исследований, до 60% утечек происходят именно через третьи стороны, а не через прямой взлом государственных систем.
Эксперты отмечают, что подобные случаи демонстрируют уязвимость цифровых экосистем, где безопасность определяется не только защищённостью ключевых серверов, но и всей цепочкой подрядчиков.
Даже если центральная система остаётся неприступной, слабое звено может находиться за её пределами. В настоящее время в Узбекистане продолжается проверка всех возможных каналов утечки, включая интегрированные сервисы и архивные базы данных.